

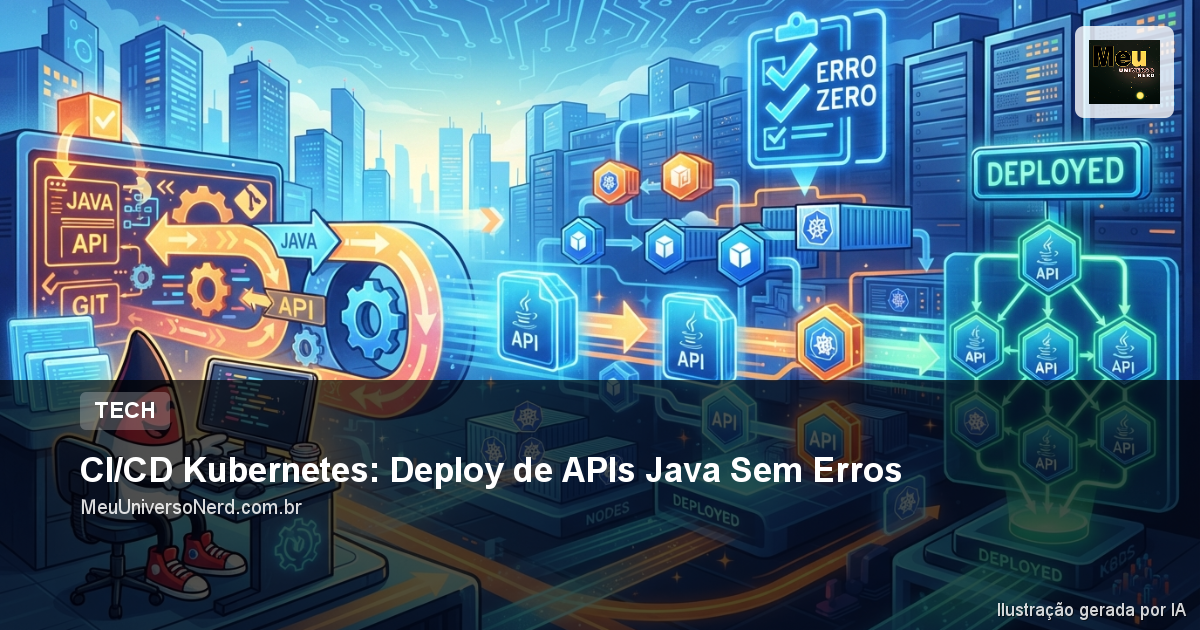
A lentidão na entrega de software é o maior pesadelo das equipes de engenharia que buscam alta performance. Quando o deploy de APIs Java no ambiente de produção depende de processos manuais, os erros se multiplicam e geram prejuízos financeiros reais. Por isso, dominar as práticas modernas de CI/CD para Kubernetes é a habilidade mais valiosa para profissionais de tecnologia hoje.
O Caos do Deploy Manual de APIs Java no Kubernetes
Muitos desenvolvedores que trabalham com Spring Boot ainda sofrem com processos lentos de publicação. O empacotamento manual de arquivos JAR e a criação de imagens Docker sem padronização consomem horas de trabalho precioso. Além disso, a execução manual de comandos como kubectl apply no terminal expõe credenciais confidenciais do seu cluster.
Essa falta de automação gera diferenças graves entre as configurações de homologação e produção. Consequentemente, o time de infraestrutura perde o controle sobre o que realmente está rodando nos pods. Por essa razão, manter a estabilidade do sistema se torna uma tarefa estressante e imprevisível.
No universo nerd do desenvolvimento de software, a segurança e a consistência andam juntas. Se você deseja proteger suas aplicações antes de subir para a nuvem, leia nosso artigo sobre Virtual Threads: Proteja APIs Java de Ataques DoS para garantir resiliência máxima na sua infraestrutura.
Como o GitHub Actions Resolve a Integração com Kubernetes
O GitHub Actions elimina o trabalho manual ao integrar todo o ciclo de vida do código diretamente no seu repositório Git. Dessa forma, qualquer alteração na branch principal inicia automaticamente a compilação, o empacotamento e a entrega. Toda a operação ocorre de forma transparente e auditável por meio de logs centralizados.
A segurança é o ponto principal dessa arquitetura moderna. Em vez de salvar arquivos de configuração do cluster no código, você armazena chaves protegidas nos GitHub Secrets. Assim, seu pipeline de CI/CD ganha permissão temporária e segura para interagir com o cluster Kubernetes apenas durante a execução das tarefas.
Otimizando o Build de Imagens Docker para Aplicações Java
As imagens de contêiner para Java costumam ser muito pesadas devido ao tamanho do JDK tradicional. No entanto, o uso de builds multi-stage no Dockerfile resolve esse problema ao separar o ambiente de compilação do ambiente de execução. Como resultado, o tamanho da imagem final cai drasticamente, economizando recursos de rede e acelerando a inicialização.
Veja o exemplo prático de um Dockerfile otimizado para microsserviços Spring Boot:
# Estágio de compilação
FROM maven:3.8.8-eclipse-temurin-17 AS build
WORKDIR /app
COPY pom.xml .
COPY src ./src
RUN mvn clean package -DskipTests

# Estágio de execução com JRE enxuta
FROM eclipse-temurin:17-jre-alpine
WORKDIR /app
COPY --from=build /app/target/*.jar app.jar
EXPOSE 8080
ENTRYPOINT ["java", "-jar", "app.jar"]
A escolha de uma imagem baseada em Alpine Linux diminui consideravelmente a superfície de ataque da API Java. Além disso, imagens mais leves reduzem o tempo de inicialização dos pods durante eventos de auto-scaling no Kubernetes.
Configurando o Pipeline de CI/CD Passo a Passo
A criação do arquivo de configuração do GitHub Actions permite desenhar uma esteira de entrega rápida e totalmente automatizada. Este arquivo deve ser salvo no caminho .github/workflows/deploy.yml dentro do seu repositório Git. Nele, definimos as etapas sequenciais que validam o código antes de qualquer alteração no cluster.
A tabela abaixo detalha as fases cruciais que compõem um pipeline de nível profissional:
| Etapa do Pipeline | Responsabilidade Principal | Ferramenta Utilizada |
|---|---|---|
| Compilação e Testes | Valida o código-fonte e executa os testes automatizados da aplicação. | Apache Maven e JDK 17 |
| Varredura de Segurança | Detecta vulnerabilidades conhecidas em pacotes de terceiros. | Trivy ou Snyk |
| Geração do Artefato | Compila a imagem Docker otimizada e envia para o registro de contêineres. | GitHub Container Registry |
| Atualização do Cluster | Aplica as alterações declarativas de infraestrutura diretamente no Kubernetes. | Kubectl CLI |
O Arquivo de Configuração YAML para GitHub Actions
O código a seguir apresenta a estrutura declarativa necessária para automatizar seu fluxo de deploy. Lembre-se de configurar as variáveis sensíveis no painel de segredos do GitHub antes de rodar o pipeline pela primeira vez.
name: CI/CD Pipeline para Kubernetes

on:
  push:
    branches: [ "main" ]

jobs:
  build-and-deploy:
    runs-on: ubuntu-latest

    steps:
    - name: Checkout do código
      uses: actions/checkout@v3

    - name: Configurar JDK 17
      uses: actions/setup-java@v3
      with:
        java-version: '17'
        distribution: 'temurin'
        cache: maven

    - name: Compilar com Maven
      run: mvn clean package -DskipTests

    - name: Login no Docker Hub
      uses: docker/login-action@v2
      with:
        username: ${{ secrets.DOCKERHUB_USERNAME }}
        password: ${{ secrets.DOCKERHUB_TOKEN }}

    - name: Build e Push da Imagem Docker
      uses: docker/build-push-action@v4
      with:
        context: .
        push: true
        tags: ${{ secrets.DOCKERHUB_USERNAME }}/api-java-k8s:${{ github.sha }}

    - name: Configurar Contexto Kubernetes
      uses: azure/k8s-set-context@v3
      with:
        method: kubeconfig
        kubeconfig: ${{ secrets.KUBE_CONFIG_DATA }}

    - name: Atualizar Imagem no Manifest do K8s
      run: |
        sed -i 's|IMAGE_PLACEHOLDER|'"${{ secrets.DOCKERHUB_USERNAME }}/api-java-k8s:${{ github.sha }}"'|g' k8s/deployment.yml

    - name: Deploy no Cluster Kubernetes
      run: |
        kubectl apply -f k8s/deployment.yml
        kubectl rollout status deployment/api-java-deployment
Note que o pipeline utiliza o hash único do commit (github.sha) para taguear a imagem gerada. Portanto, esse processo garante rastreabilidade total e permite realizar rollbacks imediatos caso ocorra alguma anomalia em produção.
Padronizando a Infraestrutura com Manifestos Declarativos
A definição correta de limites de recursos evita que o consumo excessivo de memória de um pod afete outros sistemas dentro do mesmo nó. Por essa razão, especificar os parâmetros de recursos nos manifestos do Kubernetes é considerado uma prática indispensável. O arquivo k8s/deployment.yml deve detalhar com precisão os limites operacionais da JVM.
apiVersion: apps/v1
kind: Deployment
metadata:
  name: api-java-deployment
  labels:
    app: api-java
spec:
  replicas: 2
  selector:
    matchLabels:
      app: api-java
  template:
    metadata:
      labels:
        app: api-java
    spec:
      containers:
      - name: api-java
        image: IMAGE_PLACEHOLDER
        ports:
        - containerPort: 8080
        resources:
          limits:
            memory: "1Gi"
            cpu: "1000m"
          requests:
            memory: "512Mi"
            cpu: "500m"
        livenessProbe:
          httpGet:
            path: /actuator/health/liveness
            port: 8080
          initialDelaySeconds: 30
          periodSeconds: 10
        readinessProbe:
          httpGet:
            path: /actuator/health/readiness
            port: 8080
          initialDelaySeconds: 30
          periodSeconds: 10
Além disso, o uso adequado das sondas de livenessProbe e readinessProbe baseadas no Spring Boot Actuator impede o direcionamento de tráfego para instâncias que ainda não terminaram o processo de inicialização interna.
Se você pretende simplificar ainda mais a sua arquitetura de microsserviços Java, pode avaliar outras opções modernas de hospedagem. Leia mais no nosso guia completo sobre como Migrar Spring Boot para Azure Container Apps e conheça alternativas ágeis sem servidores.
Perguntas frequentes
Como gerenciar dados confidenciais e credenciais na esteira de CI/CD?
Evite salvar senhas de banco de dados diretamente nos manifestos YAML do repositório Git. Utilize o recurso nativo de Kubernetes Secrets ou gerencie as variáveis através de cofres de senhas externos como o HashiCorp Vault para garantir total segurança.
Como evitar erros de estouro de memória OOMKilled no ambiente do Kubernetes?
As versões modernas do Java reconhecem automaticamente as restrições impostas pelo contêiner Docker do Kubernetes. No entanto, configurar a flag -XX:MaxRAMPercentage nos parâmetros de inicialização ajuda a JVM a gerenciar o Heap de forma eficiente dentro do limite de memória do pod.
Como garantir atualizações sem interrupção de serviço para o usuário final?
A estratégia padrão de RollingUpdate do Kubernetes remove os pods antigos apenas depois que os novos contêineres passam no teste de integridade. Assim, o cluster garante disponibilidade contínua de 100% para os clientes durante o processo de atualização de versão.
Conclusão
A automação do processo de entrega de software acelera o ritmo de inovação e melhora a qualidade das APIs Java em ambientes de produção. Com pipelines bem desenhados e controle declarativo de recursos, sua engenharia ganha a estabilidade necessária para focar no desenvolvimento de novas regras de negócio. Se você quer ver de perto mais soluções práticas sobre DevOps e desenvolvimento, acesse a nossa seção de tutoriais de tecnologia e acompanhe nossas postagens diárias!
Como Estruturar um Pipeline de CI/CD para APIs Java no Kubernetes
A criação de uma esteira de deploy eficiente exige a integração de ferramentas robustas de automação. No entanto, o verdadeiro desafio está em garantir a segurança e a consistência das imagens de container geradas.
Para ilustrar esse fluxo, desenvolvemos um modelo prático baseado em ferramentas amplamente adotadas pelo mercado de tecnologia. A seguir, apresentamos os estágios essenciais de um pipeline moderno para aplicações Java.
| Estágio do Pipeline | Ferramentas Recomendadas | Objetivo Principal |
|---|---|---|
| Construção (Build) | Maven, Gradle | Compilar o código Java e gerar o arquivo JAR otimizado. |
| Análise de Qualidade | SonarQube | Validar a qualidade do código e identificar vulnerabilidades. |
| Criação do Container | Docker, Jib | Gerar a imagem Docker da API sem necessidade de daemon local. |
| Armazenamento | Docker Hub, AWS ECR | Registrar a imagem gerada em um repositório seguro. |
| Deploy Declarativo | ArgoCD, Helm | Sincronizar o estado do Kubernetes com o repositório Git. |
Além disso, a escolha das ferramentas certas acelera o feedback para o time de desenvolvimento. Dessa forma, qualquer erro de compilação ou falha de segurança é detectado antes mesmo de chegar ao ambiente de testes.
O Papel do GitOps na Automação do Deploy
Hoje, o modelo GitOps mudou a forma como gerenciamos a infraestrutura de microsserviços. Por meio dessa abordagem, o Git funciona como a única fonte de verdade para o estado do seu cluster Kubernetes.
Ferramentas como o ArgoCD monitoram o repositório Git continuamente. Portanto, quando você atualiza o manifesto da sua API Java, o deploy no cluster ocorre de forma automática e segura.
Garantindo a Resiliência da API Java no Kubernetes
Escrever manifestos Kubernetes corretos evita indisponibilidade em momentos de alta carga de acessos. Por isso, configurar os limites de recursos e as sondas de inicialização é indispensável para a estabilidade.
A JVM consome memória de forma diferente de outras tecnologias. Assim, alinhar as configurações do Kubernetes com os parâmetros do Java garante a saúde dos pods.
No exemplo abaixo, veja como estruturar os recursos de CPU, memória e as validações de integridade do container:
apiVersion: apps/v1
kind: Deployment
metadata:
  name: api-java-service
spec:
  replicas: 3
  template:
    spec:
      containers:
      - name: api-java
        image: meu-registro/api-java:v1
        resources:
          limits:
            memory: "1Gi"
            cpu: "1000m"
          requests:
            memory: "512Mi"
            cpu: "500m"
        livenessProbe:
          httpGet:
            path: /actuator/health/liveness
            port: 8080
          initialDelaySeconds: 30
          periodSeconds: 10
Ademais, repare que o uso do Spring Boot Actuator facilita a criação das sondas de liveness e readiness. Como resultado, o Kubernetes sabe exatamente quando o container está pronto para receber tráfego.
Boas Práticas de Segurança no Pipeline CI/CD
A segurança deve ser prioridade máxima no seu fluxo de trabalho de DevOps. Por essa razão, evite a todo custo expor credenciais e chaves de acesso diretamente nos seus arquivos de configuração.
Em primeiro lugar, utilize gerenciadores de segredos integrados, como o Vault da HashiCorp ou o AWS Secrets Manager. Dessa maneira, as senhas de banco de dados permanecem protegidas e criptografadas.
Em segundo lugar, realize varreduras de segurança nas imagens de container antes de enviá-las ao registro público ou privado. Ferramentas como o Trivy ajudam a encontrar vulnerabilidades em pacotes Java antigos.
- Varra suas imagens Docker em busca de vulnerabilidades conhecidas (CVEs).
- Use imagens de base minimalistas, como distroless, para reduzir a superfície de ataque.
- Nunca execute containers do Kubernetes como usuário root.
Consequentemente, essas medidas simples evitam invasões e reduzem drasticamente os riscos de segurança no ambiente de produção. Por isso, invista tempo na blindagem das suas esteiras de build.
Perguntas frequentes
Qual é a melhor estratégia de deploy para APIs Java no Kubernetes?
A estratégia de Canary Deployment ou Blue-Green é ideal para APIs Java. Pois permite testar a nova versão com uma pequena parcela do tráfego antes de atualizar todos os usuários. Assim, você garante estabilidade e reduz os riscos associados ao processo de deploy.
Por que a JVM exige atenção especial ao rodar em containers?
A JVM precisa reconhecer os limites de CPU e memória impostos pelo container para evitar o encerramento inesperado do processo pelo sistema operacional. Por essa razão, use versões modernas do Java que possuem suporte nativo ao Docker, como o Java 17 ou superior.
Como monitorar a performance de uma API Java no Kubernetes?
O uso do Prometheus em conjunto com o Grafana é o padrão de mercado para monitoramento de métricas. Além disso, a biblioteca Micrometer facilita a exportação de dados do Spring Boot diretamente para essas ferramentas de observabilidade.
Conclusão
A automatização do deploy de APIs Java com Kubernetes eleva o nível de maturidade técnica de qualquer equipe de engenharia. Através de práticas modernas de CI/CD, você alcança um ciclo de entrega rápido, seguro e altamente escalável.
Se você deseja otimizar o desempenho do seu e-commerce e reduzir custos com infraestrutura, acesse a nossa página de Soluções de Tecnologia e fale hoje mesmo com os nossos especialistas para desenharmos o seu projeto personalizado!